数字货币打劫解密:黑客偷你币的三种套路,中了几条
干了五年区块链安全,我复盘过上百起钱包被盗案件。真正的高明黑客没几个,大多数"打劫"靠的是信息差——你看不懂弹窗上写的是什么,一签,币就没了。今天把最典型的几种手法拆开讲。
最泛滥的是钓鱼授权。你点进一个"免费领币"页面,它让你连接钱包,弹出个像正常交易的签名框。你以为是确认转账,其实是一份无限授权。签完,攻击者就能把你地址里所有同类型代币转走,根本不需要偷私钥。我去年经手一单,受害者签完授权半小时,链上地址直接清零。
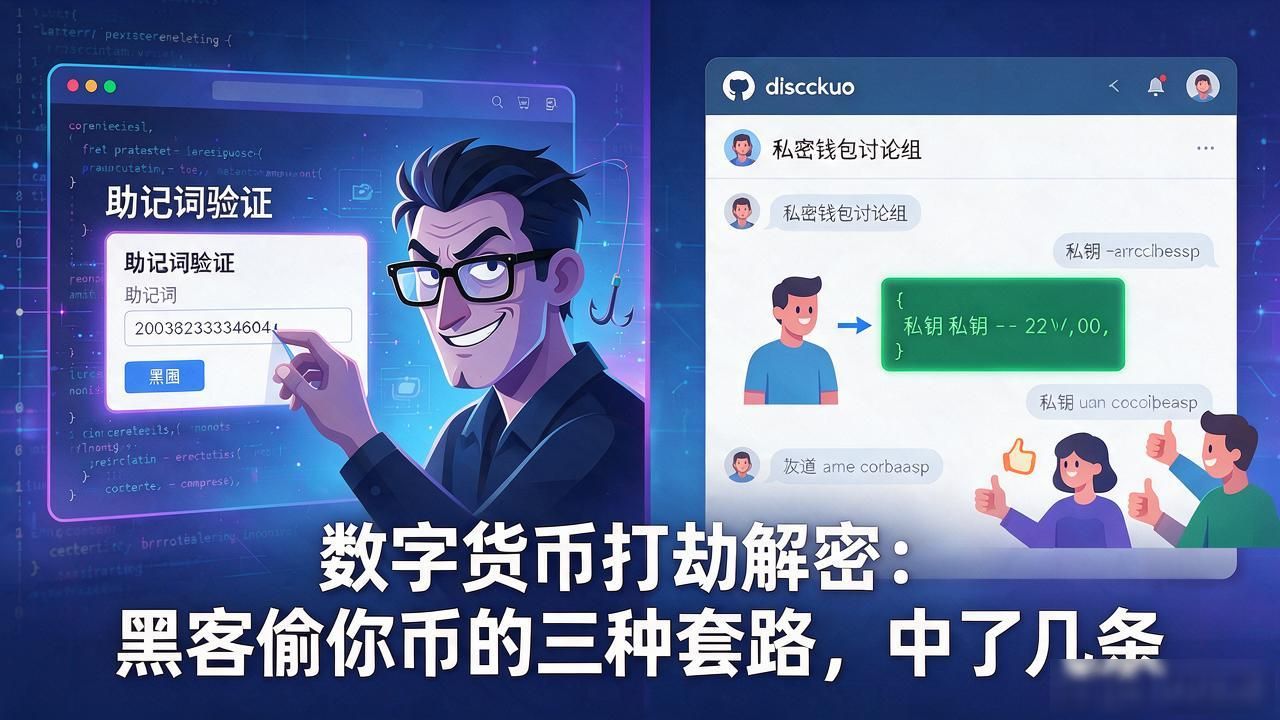
另一种是私钥粘贴回传。有人被教程引导把助记词填进某个网页表单,那个表单背后就是攻击者的服务器。也有人被人以"验证身份"为由,把私钥发到Discord群里。我见过最惨的一个数字货币打劫解密,用户把12个助记词截图发给"官方客服",十分钟内三个地址的ETH和BSC代币全被转走。
最近很火的路数是假合约地址。攻击者把项目方合约哈希末尾改一位,冒充空投发在Twitter上。用户复制那个地址去链上查"持仓",一连钱包、一批准,币就走了。我反复提醒客户,永远只从项目方GitHub仓库获取合约地址,来路不明的链接一律别碰。
数字货币打劫翻来覆去就那几招:让你签、让你贴、让你点。把助记词写在纸上锁好数字货币打劫解密:黑客偷你币的三种套路,中了几条,浏览器装隔离插件,不认识的DApp不连钱包。真遇到"客服"主动加你好友,十有八九是骗子。链上转账不可逆,你多点一次确认,就少一次后悔的机会。
