数字货币认证芯片怎么选?银行和支付机构真正关心的几个安全细节
我在数字货币硬件安全领域干了七八年,从参与央行数字人民币硬件钱包的早期测试,到后来帮几家城商行做认证芯片选型,对这个东西的理解算是比较落地了。数字货币认证芯片不是简单的安全元件,它是整条支付链路里最底层的信任锚点,选错了,后面所有的加密体系都白搭。
核心要看的是芯片内部的安全启动链和密钥保护机制。我见过不少方案,密钥是预烧录在芯片里的,一旦产线环节出了问题数字货币认证芯片,整批芯片全废。好的设计应该支持从工厂到终端的分层密钥注入,每一层只能看到自己那一段,出了安全事故能精确到环节。
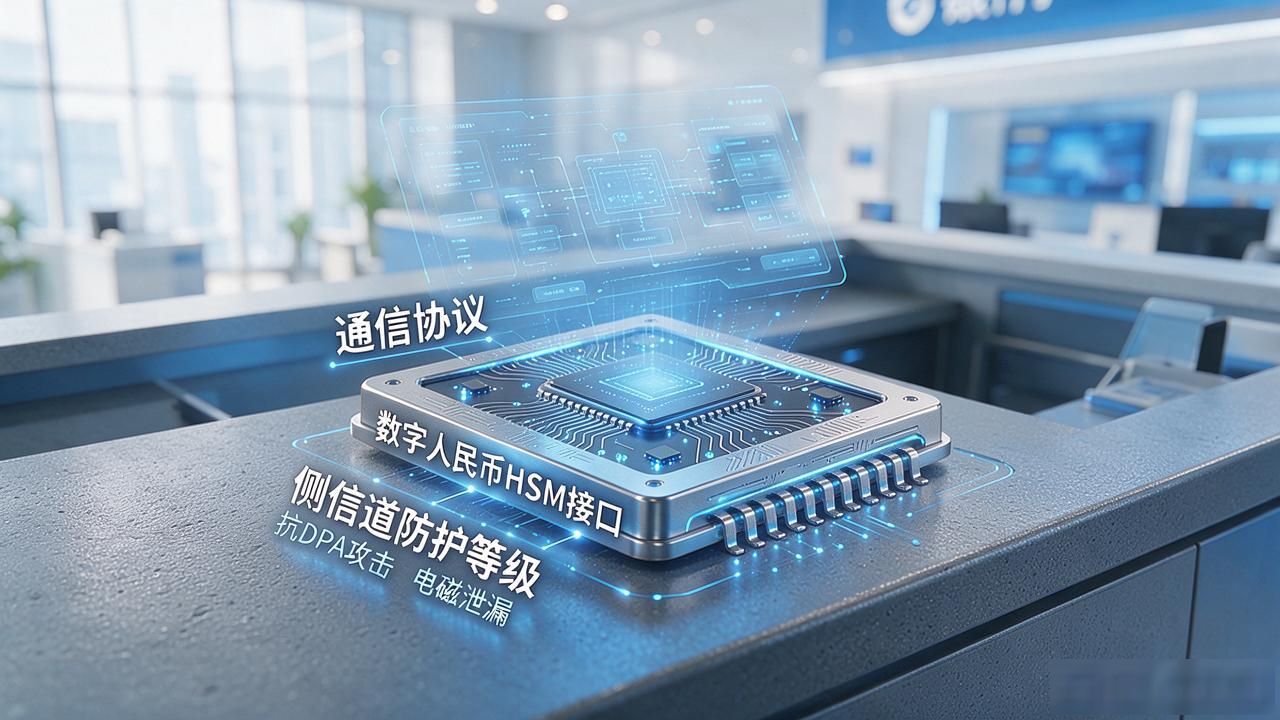
落到银行柜台或者支付终端上,芯片要和宿主系统的通信协议是实打实的门槛。数字人民币的HSM接口和传统PCI芯片不一样,认证芯片的侧信道防护等级直接决定了它能不能过等保测评。我们之前测过一款芯片,抗DPA攻击做得不错数字货币认证芯片怎么选?银行和支付机构真正关心的几个安全细节,但电磁泄漏没压住,返工了两次才达标。
还有一个现实问题,芯片从设计到量产周期普遍在十八个月以上,流片次数直接影响成本。我建议在选型阶段就锁定两三家供应商做同步验证,别等一家做完了再换,时间根本不够。芯片的寿命周期管理和支付终端的更新节奏要对齐,不然终端还没退役,安全补丁已经跟不上威胁模型了。
